Forum ICT Security 2026: due giorni per capire la sicurezza che cambia
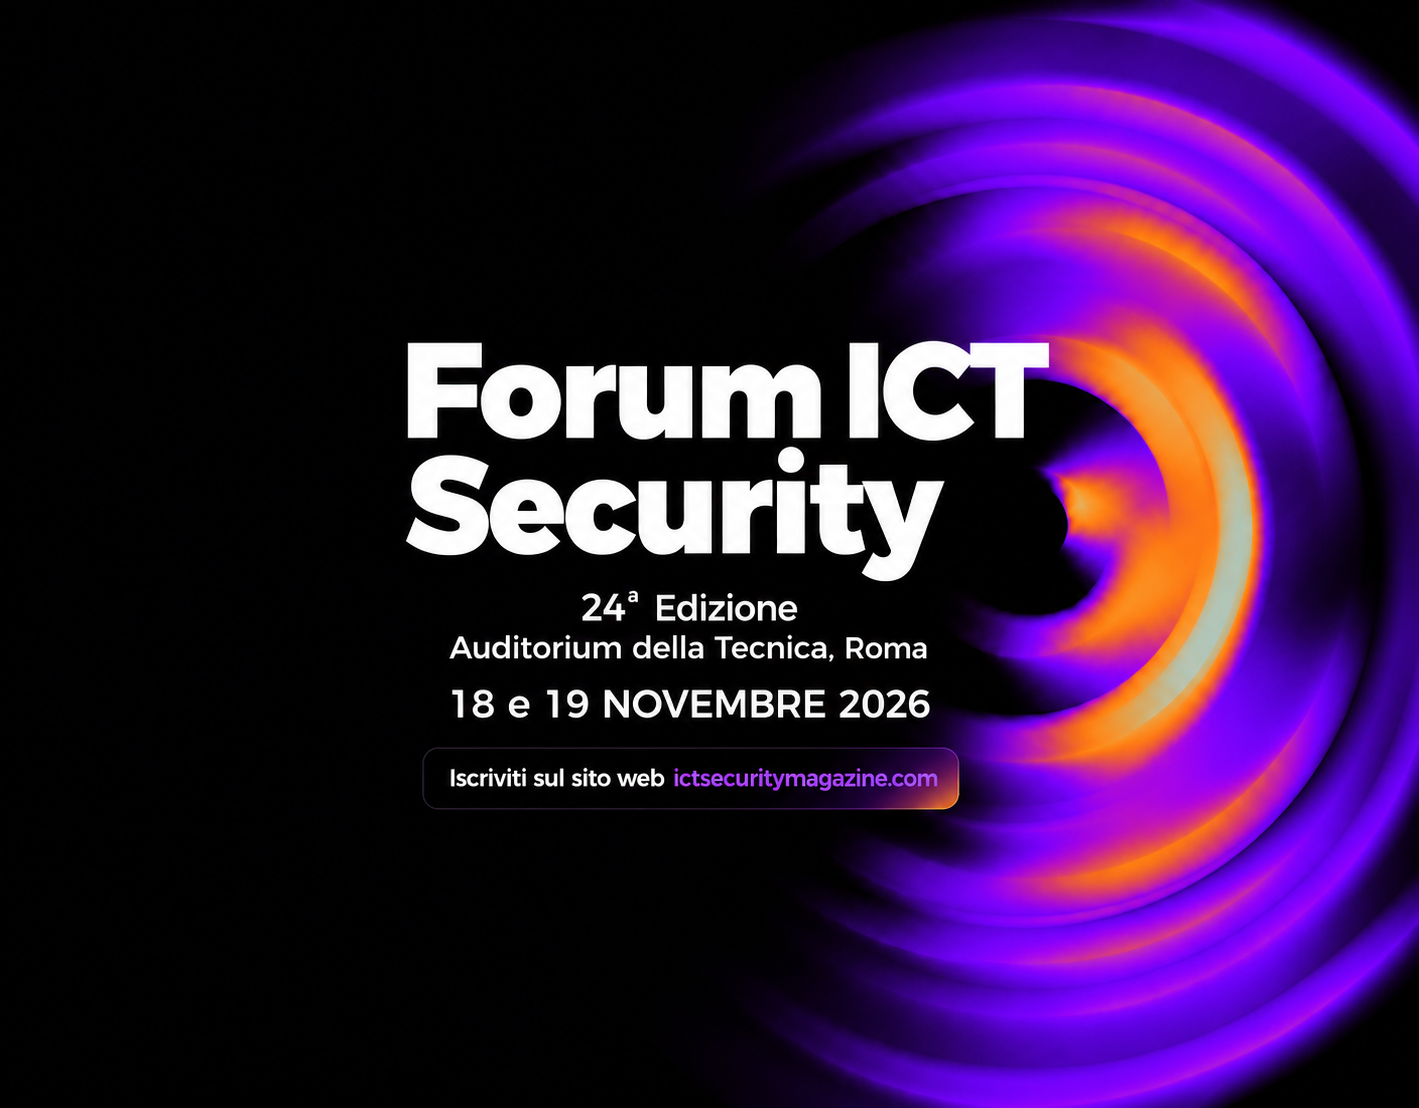
Il 18 e 19 novembre 2026 l’Auditorium della Tecnica di Roma ospita la 24ª edizione del Forum ICT Security. Due giornate, una sola sala e una traccia unica: chi partecipa segue tutto il percorso, senza dover scegliere tra sessioni parallele. Le domande del pubblico si raccolgono via app dopo ogni intervento, così nessun contributo resta senza risposta.
Il programma di quest’anno ruota attorno a tre domande: che cosa sta finendo nel modo tradizionale di fare sicurezza, che cosa resta valido, che cosa sta nascendo. Le risposte arrivano da istituzioni, magistrati, docenti universitari, CISO di grandi gruppi, ricercatori e responsabili di infrastrutture critiche.
Giornata 1: NIS2 alla prova e sicurezza dell’intelligenza artificiale
La prima giornata si apre con una tavola rotonda sul tema che più preoccupa i vertici aziendali: “Enforcement NIS2: CdA, AD e CISO davanti ai primi procedimenti”. Con la direttiva ormai operativa, la responsabilità della sicurezza non si ferma all’ufficio tecnico ma arriva al consiglio di amministrazione. Ne discutono, con la moderazione dell’avvocata Laura Liguori (Portolano Cavallo):
- Francesco Cajani, Sostituto Procuratore presso il Tribunale di Milano e punto di contatto italiano per Eurojust sulla criminalità informatica;
- Donatella Curtotti, Direttore del Dipartimento di Giurisprudenza dell’Università di Foggia;
- Alessandra Michelini, AD e Presidente di Telsy, consigliera del Polo Strategico Nazionale;
- Nicolò Rivetti di Val Cervo, Capo Divisione NIS e discipline unionali del Servizio Regolazione dell’ACN;
- Paola Rocco, Group Chief Security Officer di Zenita Group e Presidente della Commissione Sicurezza Informatica dell’Ordine degli Ingegneri di Roma.
Il resto della giornata è dedicato all’intelligenza artificiale, osservata da angolazioni diverse. Fabio Roli (Università di Genova) racconta come oltre vent’anni di ricerca sulla sicurezza dell’AI possano tradursi negli strumenti di verifica richiesti dall’AI Act, attraverso il progetto InfoAIcert. Matteo Prandi (Icaro Foundation) spiega che cosa i benchmark di AI safety non misurano e quali evidenze chiedere ai fornitori.
Il cuore tecnico riguarda gli agenti, cioè i sistemi di AI che non si limitano a rispondere ma agiscono. Gianni Amato (CERT-AgID) presenta casi concreti di tool poisoning e prompt injection indiretta legati al Model Context Protocol. Vincenzo Calabrò (Ministero dell’Interno) tratta gli agenti come identità non umane da censire, limitare e revocare. Giovanni Cherubin (Microsoft) illustra una difesa deterministica contro jailbreak e dirottamento dei modelli. Alberto Manfredi (Cloud Security Alliance Italy) presenta la specifica aperta CSA AARM per controllare le azioni degli agenti in tempo reale.
Completano il quadro altri contributi: Mario Trinchera (ABI Lab e CERTFin) spiega, con i dati del settore finanziario, perché la formazione tradizionale non basta contro voice cloning e vishing; Mario Cartia presenta la Confidential AI, per proteggere dati e modelli anche durante l’elaborazione su infrastrutture di terzi; Roberto De Paolis (Leonardo) racconta come si porta la sicurezza dell’AI dentro un grande gruppo industriale, con livelli di maturità e red teaming; Mirko Lapi (OSINTITALIA) propone un modello operativo per una funzione di intelligence cognitiva contro la manipolazione informativa; Roberto Garavaglia analizza le opportunità dell’EUDI Wallet per l’onboarding bancario italiano.
Chiude la giornata Luciano Quartarone (Archiva Group, UNINFO) con un principio che riassume molte discussioni: con NIS2, DORA, CRA, AI Act e GDPR non basta dichiarare la conformità, bisogna saperla provare. “L’operatività si delega, la responsabilità no.”
Giornata 2: Mediterraneo, infrastrutture critiche e resilienza
La seconda giornata si apre con la tavola rotonda “Mediterraneo cyber: cavi sottomarini, hub portuali, kinetic spillover”. Cavi dati ed energetici, porti e reti che collegano l’Europa all’Asia sono oggi un fronte della sicurezza nazionale. Modera Paola Girdinio (Centro di Competenza START 4.0); intervengono:
- Luisa Franchina, Presidente dell’Associazione Italiana Infrastrutture Critiche (AIIC);
- Elio Rubino, Chief Operating Officer di Elettra Tlc;
- Matteo Paroli, Presidente dell’Autorità di Sistema Portuale del Mar Ligure Occidentale;
- Alessio Merlo, Direttore Accademico del Centro Alti Studi per la Difesa (CASD) e docente all’Università di Genova;
- Davide Taddei, Submarine Telecom Business Director di Prysmian.
Luigi Ballarano, Group CISO di Terna, affronta la rete elettrica come dipendenza di tutte le altre infrastrutture. Luigi Martino (Università di Bologna, Khalifa University) allarga poi il perimetro della sicurezza italiana allo spazio. Mariacristina Bringheli (Deloitte) fa il punto sul Cyber Resilience Act, entrato nel 2026 nella sua fase operativa: security by design, gestione delle vulnerabilità, SBOM e fornitori.
Il pomeriggio alterna ricerca e casi reali: Alessandro Brucato (Tracebit) presenta un benchmark su oltre 800 attacchi condotti da dieci modelli di AI contro un ambiente AWS, con e senza tecniche di deception; Fabrizio Baiardi e Vincenzo Sammartino (Università di Pisa) mostrano AgentTwin, agenti che simulano l’avversario su un gemello digitale dell’infrastruttura senza toccare la produzione; Stefano Maccaglia (NetWitness) analizza un attacco ai controller Rockwell attribuito a un attore iraniano e le difficoltà della forense in ambienti industriali senza telemetria; Roberto Froio (Consulsystem) ricostruisce un caso reale di ransomware che ha colpito il livello di virtualizzazione e i backup, fino alla ricostruzione della fiducia; Stefano Scaramuzzino (ASL Roma 1 e Roma 5) racconta il ruolo del CISO nella sanità digitale, dove la sicurezza coincide con la continuità delle cure; Selina Zipponi (Dedalus) spiega perché con la NIS2 rischio residuo, fornitori e resilienza diventano materia di decisione consiliare; Nicola Sotira (CERT Poste Italiane) chiude con la crittografia post-quantum: il rischio “harvest now, decrypt later” e il percorso di un grande gruppo italiano verso la crypto-agility.
Il Forum si conclude con una sintesi finale e un brindisi.
Le sessioni dei partner
Il programma comprende anche gli interventi delle aziende partner, che portano il punto di vista di chi sviluppa e gestisce soluzioni sul campo. Tra i temi: i rischi nei cinque livelli dello stack AI (ShardSec), la Shadow AI in azienda (ThreatLocker), il Managed Detection & Response per la NIS2 (Sangfor), la protezione dei dati nell’era dell’AI agentica (OpenText), la sicurezza delle applicazioni (Fastly, intervento in inglese), gli agenti AI nel SOC (ReeVo), gli attacchi fatti solo di operazioni legittime (Axitea) e la distanza tra tempi di ripristino dichiarati e reali (Cohesity).
Perché partecipare
Il Forum ICT Security riunisce in due giorni i temi che occuperanno i responsabili della sicurezza nel 2027: la responsabilità del management sotto la NIS2, il governo degli agenti AI, la protezione delle infrastrutture critiche, la resilienza dopo un attacco, la transizione post-quantum. La formula a sala unica favorisce il confronto diretto tra relatori e pubblico e gli incontri tra professionisti.
Forum ICT Security 2026
La 24ª edizione si terrà il 18 e 19 novembre 2026 presso l’Auditorium della Tecnica, Roma.
La partecipazione è gratuita previa registrazione online: https://eventi.ictsecuritymagazine.com/eventi/forum-ict-security-2026