NIS2 e sicurezza fisica: cosa chiedono le misure di base ACN per sedi, accessi e continuità
Per buona parte dei soggetti NIS il mese di ottobre 2026 chiude i diciotto mesi concessi per adottare le misure di sicurezza di base fissate dall’Agenzia per la cybersicurezza nazionale. Il tema viene spesso letto come una faccenda di firewall e autenticazione, ma il rapporto fra NIS2 e sicurezza fisica è scritto nella norma: il decreto di recepimento chiede misure “basate su un approccio multi-rischio” che proteggano i sistemi informativi e di rete “nonché il loro ambiente fisico”, e le specifiche dell’ACN contengono requisiti espliciti su accesso fisico, continuità operativa, supporti di backup, personale e fornitori.
Questo articolo è pensato per security manager, responsabili di facility e di stabilimento che lavorano accanto alle funzioni IT in un soggetto essenziale o importante. Ricostruisce dove la sicurezza fisica compare nelle misure di base, cosa cambia fra soggetti essenziali e importanti, quale riferimento europeo aiuta a dare contenuto alla formula “l’accesso fisico è protetto” e quali verifiche conviene fare in queste settimane.
NIS2 e sicurezza fisica: cosa dice il decreto
Il punto di partenza è l’articolo 24 del decreto legislativo 4 settembre 2024, n. 138, che recepisce la direttiva (UE) 2022/2555. Il comma 1 chiede misure tecniche, operative e organizzative “adeguate e proporzionate” ai rischi; il comma 2 precisa che queste misure proteggono i sistemi e il loro ambiente fisico da incidenti e devono comprendere almeno alcuni elementi. Tre di questi toccano direttamente chi si occupa di security e di facility:
- Continuità operativa (lettera c): gestione dei backup, ripristino in caso di disastro, gestione delle crisi.
- Sicurezza del personale e controllo dell’accesso (lettera i): affidabilità del personale, politiche di controllo dell’accesso, gestione dei beni.
- Comunicazioni di emergenza (lettera l): sistemi di comunicazione di emergenza protetti all’interno del soggetto, ove opportuno.
L’articolo 23 aggiunge un elemento di governance: gli organi di amministrazione e direttivi approvano le modalità di attuazione delle misure, ne sovrintendono l’implementazione, sono responsabili delle violazioni e sono tenuti a seguire una formazione in materia di sicurezza informatica. In pratica le politiche sulla sicurezza fisica che servono alla NIS2 passano dal consiglio di amministrazione, oltre che dall’ufficio tecnico.
Le scadenze delle misure di base
Le modalità operative sono fissate dalla determinazione ACN 379907/2025, che aggiorna e sostituisce la determinazione 164179 del 14 aprile 2025 e si applica dal 15 gennaio 2026. I termini decorrono dalla ricezione della comunicazione di inserimento nell’elenco nazionale dei soggetti NIS: per chi l’ha ricevuta nella prima tornata, l’ACN indica ottobre 2026 per le misure di sicurezza e gennaio 2026 per le notifiche di incidente.
| Obbligo | Soggetti importanti | Soggetti essenziali | Termine |
|---|---|---|---|
| Misure di sicurezza di base | Allegato 1 (38 misure) | Allegato 2 (44 misure) | 18 mesi dalla comunicazione di inserimento |
| Notifica degli incidenti significativi di base | Allegato 3 | Allegato 4 | 9 mesi dalla comunicazione di inserimento |
Chi è stato inserito nell’elenco in un momento successivo calcola i diciotto mesi dalla propria comunicazione. Le misure seguono il Framework nazionale per la cybersecurity e la data protection (edizione 2025): ogni misura ha un codice, una descrizione e uno o più requisiti numerati, che sono la parte da attuare e documentare.
Dove compare la sicurezza fisica nelle misure ACN
La misura GV.PO-01 chiede di adottare e documentare politiche di sicurezza per sedici ambiti. Fra questi ci sono la sicurezza fisica (lettera j), la continuità operativa con il ripristino e la gestione delle crisi (lettera h), l’affidabilità delle risorse umane (lettera c) e la catena di approvvigionamento (lettera e). Le misure che seguono danno contenuto a questi ambiti.
| Misura | Cosa chiede | Importanti | Essenziali |
|---|---|---|---|
| PR.AA-06 | Accesso fisico protetto almeno per i sistemi rilevanti, con procedure documentate | Sì | Sì |
| ID.IM-04 | Piani di continuità operativa, di ripristino in caso di disastro e di gestione delle crisi | Sì | Sì |
| PR.DS-11 | Backup periodici, copie offline per i sistemi rilevanti | Sì | Sì, con protezione fisica o cifratura dei supporti e test di ripristino |
| PR.PS-03 | Trasferimento fisico e dismissione sicura dei supporti, registro delle manutenzioni hardware | No | Sì |
| PR.IR-03 | Sistemi di comunicazione di emergenza protetti, in base alla valutazione del rischio | No | Sì |
| GV.RR-04 | Valutazione di esperienza, capacità e affidabilità del personale autorizzato e degli amministratori di sistema | Sì | Sì |
| GV.SC-01, 04, 05, 07 | Requisiti di sicurezza nelle forniture, compresa la sicurezza fisica; inventario dei fornitori; clausole contrattuali; valutazione del rischio delle forniture | Sì | Sì |
| ID.AM-01 | Inventario degli apparati fisici, compresi dispositivi IT, IoT, OT e mobili | Sì | Sì |
PR.AA-06: l’accesso fisico è protetto
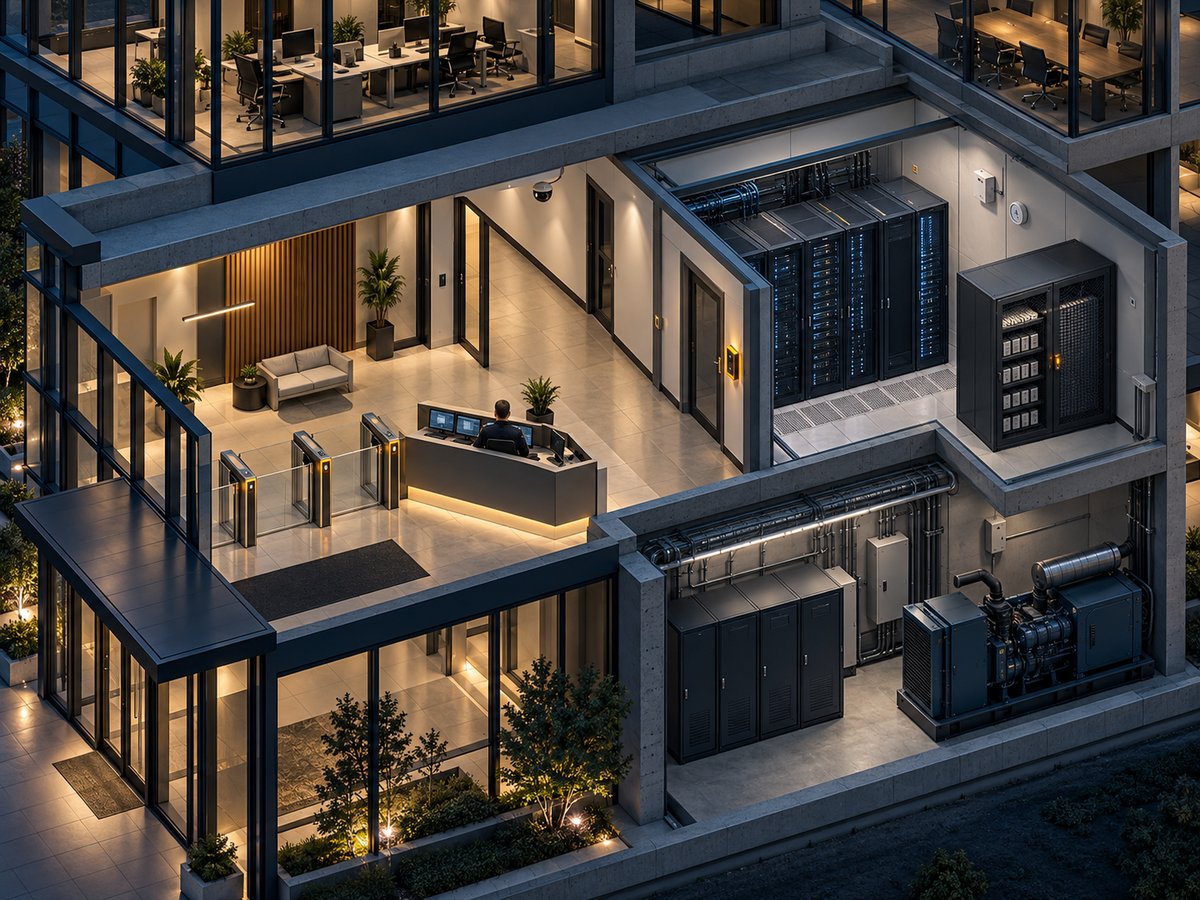
Il requisito è breve: “per almeno i sistemi informativi e di rete rilevanti, l’accesso fisico è protetto”, con procedure adottate e documentate nel rispetto delle politiche della misura GV.PO-01. Il testo non elenca tecnologie né livelli di protezione: lascia al soggetto la scelta delle soluzioni, che devono però discendere dalla valutazione del rischio e lasciare traccia documentale. Sale server, armadi di rete in periferia, locali tecnici degli impianti OT e postazioni da cui si amministrano i sistemi rilevanti sono i primi luoghi da considerare.
Continuità operativa, ripristino e crisi
La misura ID.IM-04 chiede tre piani distinti per almeno i sistemi rilevanti: continuità operativa, ripristino in caso di disastro e gestione delle crisi informatiche. Ognuno deve indicare finalità, ruoli e responsabilità, contatti e canali di comunicazione interni ed esterni, condizioni di attivazione e disattivazione e risorse necessarie, backup e ridondanze compresi; il piano di ripristino aggiunge l’ordine di ripristino e gli obiettivi per le singole operazioni. I piani sono approvati dagli organi di amministrazione e riesaminati almeno ogni due anni, oppure dopo incidenti significativi o cambiamenti nell’esposizione alle minacce. Un piano di continuità che non considera la perdita di un edificio, un allagamento o un’interruzione prolungata di energia difficilmente risponde all’approccio multi-rischio dell’articolo 24.
Backup, supporti e dismissione
Per tutti i soggetti la misura PR.DS-11 chiede backup periodici di dati e configurazioni e, per i sistemi rilevanti, copie conservate offline. Nei soggetti essenziali si aggiungono due requisiti con un risvolto fisico evidente: la riservatezza e l’integrità dei backup vanno assicurate “mediante adeguata protezione fisica dei supporti ovvero mediante cifratura”, e l’utilizzabilità dei backup va verificata con test di ripristino. La misura PR.PS-03, prevista solo per gli essenziali, chiede procedure per il trasferimento fisico e la dismissione sicura dei dispositivi che memorizzano dati e un registro delle manutenzioni sull’hardware.
Persone e fornitori
La misura GV.RR-04 chiede che il personale autorizzato ad accedere ai sistemi rilevanti e gli amministratori di sistema siano individuati dopo una valutazione di esperienza, capacità e affidabilità, e che i contratti di lavoro prevedano obblighi di sicurezza validi anche dopo la cessazione del rapporto. Sul fronte delle forniture, GV.SC-01 elenca gli ambiti da considerare nei requisiti di sicurezza: fra questi compaiono espressamente la sicurezza fisica, la continuità operativa e il controllo degli accessi. I requisiti vanno inseriti in richieste di offerta, bandi e contratti (GV.SC-05), i fornitori registrati in un inventario aggiornato (GV.SC-04) e il rischio di ogni fornitura valutato e documentato (GV.SC-07). Servizi di vigilanza, manutentori degli impianti, gestori dei data center in colocation e installatori di sistemi di controllo accessi rientrano in questo perimetro quando la fornitura può incidere sulla sicurezza dei sistemi informativi e di rete.
Un riferimento europeo per dare contenuto all’accesso fisico
Per alcune categorie di soggetti la Commissione ha già dettagliato i requisiti. Il regolamento di esecuzione (UE) 2024/2690 si applica a fornitori di servizi DNS e registri dei nomi di dominio di primo livello, servizi di cloud computing, data center, reti di distribuzione dei contenuti, servizi gestiti e servizi di sicurezza gestiti, mercati online, motori di ricerca, piattaforme di social network e prestatori di servizi fiduciari. Per questi soggetti il punto 13 dell’allegato, dedicato alla sicurezza ambientale e fisica, è vincolante; per gli altri è una buona traccia di lettura.
Il punto 13 si articola in tre blocchi:
- Servizi pubblici di sostegno. Protezione degli impianti da interruzioni di energia elettrica, telecomunicazioni, acqua, gas, ventilazione e condizionamento; ricorso alla ridondanza; contratti per le forniture di emergenza, ad esempio il combustibile per l’alimentazione di emergenza; monitoraggio e test delle forniture necessarie al servizio.
- Protezione da minacce fisiche e ambientali. Misure di protezione progettate sulla base della valutazione dei rischi, soglie minime e massime di controllo e monitoraggio dei parametri ambientali, con segnalazione al personale competente quando le soglie vengono superate.
- Controllo dell’accesso perimetrale e fisico. Perimetri di sicurezza attorno alle zone che ospitano i sistemi, controlli all’ingresso e punti di accesso, sicurezza fisica di uffici, sale e impianti, monitoraggio costante dei locali per rilevare accessi non autorizzati.
Per tutti e tre i blocchi il regolamento chiede test, riesame e aggiornamento periodici o dopo incidenti significativi. I considerando 28 e 29 citano esempi concreti: rilevamento precoce degli allagamenti, compartimento antincendio separato per il data center, sensori di temperatura e umidità, allarme antincendio collegato con notifica automatica ai vigili del fuoco, esercitazioni, protezione dalle sovratensioni con alimentazione di emergenza e, per i data center, condizionamento ridondante. Fra le minacce elencate compaiono terremoti, esplosioni, sabotaggio, minacce interne e disordini civili: lo stesso perimetro di rischio su cui lavora da sempre la convergenza fra sicurezza fisica e logica.
Il ruolo della security aziendale nel percorso NIS2
La misura GV.RR-02 chiede di definire l’organizzazione per la sicurezza informatica, approvata dagli organi di amministrazione, e di tenere un elenco aggiornato del personale con ruoli e responsabilità specifici. È il punto in cui conviene formalizzare il contributo della security fisica: chi redige la politica sulla sicurezza fisica richiesta da GV.PO-01, chi gestisce le procedure di PR.AA-06, chi partecipa alla scrittura dei piani di continuità e di crisi.
Le evidenze che un’ispezione può chiedere sono in buona parte già nelle mani della security: registri degli accessi ai locali tecnici, elenco dei badge abilitati, contratti con le società di vigilanza e manutenzione, verbali delle prove di evacuazione e di quelle degli impianti di continuità. Il controllo accessi integrato diventa così anche uno strumento di conformità, a condizione che le sue registrazioni siano conservate e collegate alle procedure. Per la parte di gestione del rischio che unisce i due mondi resta utile il quadro dell’Integrated Safety-Security Risk Management, mentre le criticità emerse nei primi mesi di applicazione sono raccolte nell’articolo sulle lezioni apprese dall’implementazione della NIS2. Il calendario completo degli adempimenti, compresi quelli di natura cyber, è ricostruito da ICT Security Magazine nella mappa degli adempimenti NIS2.
Sanzioni e responsabilità
L’articolo 38 del decreto NIS punisce la mancata osservanza degli obblighi degli articoli 23, 24 e 25 con sanzioni amministrative pecuniarie fino a 10 milioni di euro o al 2% del fatturato annuo mondiale, se superiore, per i soggetti essenziali, e fino a 7 milioni di euro o all’1,4% per i soggetti importanti, con regole diverse per le pubbliche amministrazioni. Lo stesso articolo prevede che le persone fisiche che rappresentano o controllano un soggetto essenziale possano essere ritenute responsabili dell’inadempimento.
Le verifiche per il security manager
- Ottenere dall’IT l’elenco dei sistemi informativi e di rete rilevanti e la loro collocazione fisica: sale, armadi, locali tecnici, siti remoti.
- Verificare che esista una politica sulla sicurezza fisica approvata dagli organi di amministrazione, come richiesto dalla misura GV.PO-01.
- Controllare che per ogni locale che ospita sistemi rilevanti ci siano procedure documentate di accesso fisico (PR.AA-06) e registrazioni conservate.
- Leggere i piani di continuità, ripristino e crisi (ID.IM-04) con gli scenari fisici: perdita di un sito, incendio, allagamento, interruzione prolungata di energia o connettività.
- Per i soggetti essenziali, verificare dove sono custoditi i supporti di backup offline, come vengono trasportati e dismessi (PR.DS-11, PR.PS-03) e quali sistemi di comunicazione di emergenza sono previsti (PR.IR-03).
- Inserire i fornitori di vigilanza, manutenzione e housing nell’inventario dei fornitori e nei requisiti contrattuali della catena di approvvigionamento (GV.SC-01, 04, 05).
- Concordare con l’IT come la sicurezza fisica entra nell’organizzazione per la sicurezza informatica e nell’elenco del personale con ruoli specifici (GV.RR-02).