Cyber Crime Conference 2019 – Aperte le Iscrizioni
Decima edizione della Cyber Crime Conference il 17 aprile 2019 all’Auditorium della Tecnica di Roma: tavola rotonda sulla Blockchain Security, GDPR, cyber warfare, digital forensics e crediti CPE.
Minacce informatiche, difesa digitale, intelligenza artificiale e protezione dei dati.
70 articoli
Decima edizione della Cyber Crime Conference il 17 aprile 2019 all’Auditorium della Tecnica di Roma: tavola rotonda sulla Blockchain Security, GDPR, cyber warfare, digital forensics e crediti CPE.
Infrastrutture critiche vulnerabili, effetto domino e perdita dei servizi, il modello di New York illustrato alla Camera nel 2014: perché la smart city va protetta come un’infrastruttura critica.
Italia al 53° posto nell’indice di Transparency International, forum OCSE 2019 e differenze tra AI debole, machine learning e deep learning: come l’intelligenza artificiale può aiutare la lotta alla corruzione.
Omnicanale, multicanale e cross-channel nel Retail: come cambia la security quando l’acquisto passa tra negozio, PC e mobile, e perché va integrata nel business anziché limitarsi alle perdite.
Attacchi DDoS poco conosciuti, password come chiave della vita digitale e strumenti come John The Ripper di Kali Linux: quanto è semplice violare un PC Windows e perché utenti e aziende restano il punto debole.
Data breach, analisi del rischio, privacy by design e by default, DPIA, titolare e responsabile: le novità del Regolamento UE 2016/679 rispetto al Codice privacy e il ruolo del Data Protection Officer.
App di allenamento, home banking e dati sensibili nel mirino: le strategie degli hacker, tra profilazione elettorale e furti, e gli attacchi DDoS da 40 Gbps contro ABN AMRO, Rabobank, ING e fisco olandese.
Oltre il 90% dei ragazzi tra 9 e 13 anni ha uno smartphone e usa WhatsApp, il 70% è su Instagram: i dati raccolti nelle scuole per G Data, i rischi dei social e come proteggere la navigazione dei bambini.
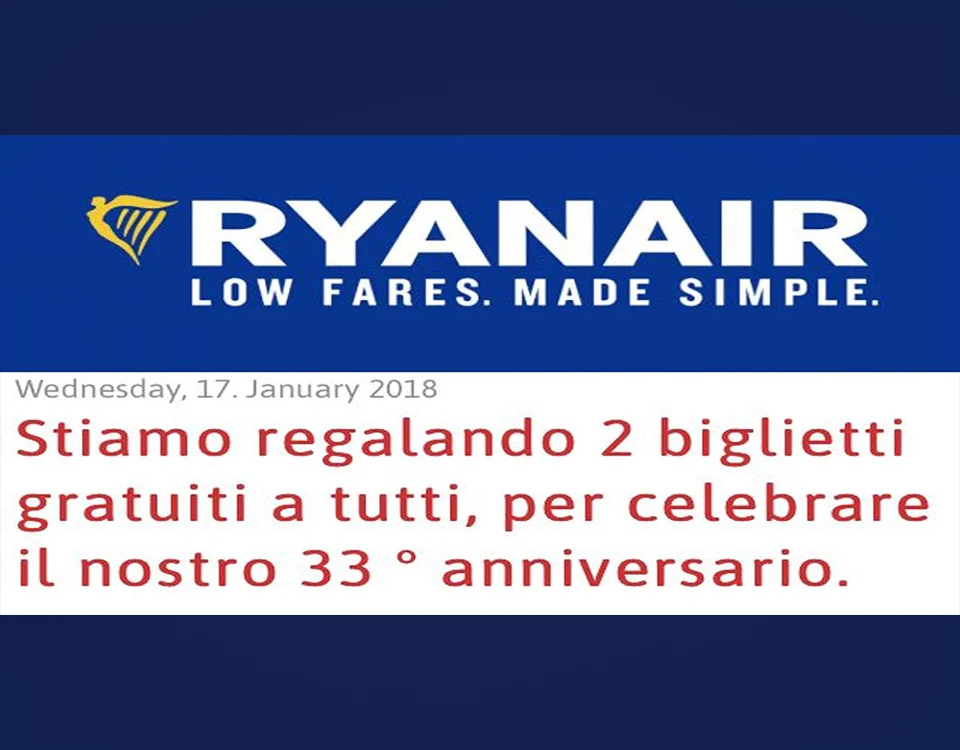
La falsa promozione con due biglietti Ryanair in regalo come caso di phishing: come riconoscere URL contraffatti e pagine in HTTP e quali reati si configurano, dall’art. 167 del Codice privacy alla truffa.
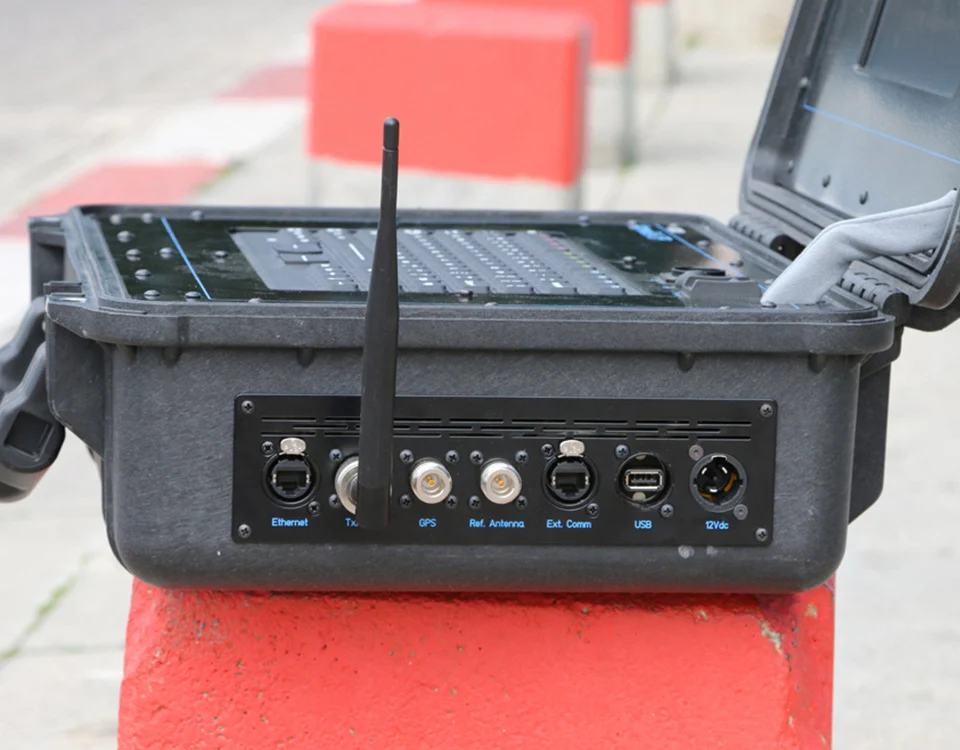
Dal DynaTAC di Motorola alle reti RTMS, TACS ed E-TACS: l’evoluzione della telefonia cellulare e la nascita dei sistemi di intercettazione tattica dinamica che hanno portato agli IMSI Catcher.
Circa 150 milioni di euro sprecati ogni anno, personale junior, IDS e SIEM mal configurati, siti di piccole aziende sfruttati per phishing e malware: i punti deboli concreti della cybersecurity.
Come funziona il protocollo WPA2, come lo si attaccava con Kali Linux e le wordlist e quali vulnerabilità, da CVE-2017-13077 in poi, ha rivelato l’attacco KRACK basato sulla reinstallazione della chiave.